एआई एजेंटों ने भारतीय संगठनों के गोपनीय डाटा में लगाई सेंध, साइबर सुरक्षा एजेंसी ने जारी की चेतावनी
एआई का बढ़ता इस्तेमाल साइबर सुरक्षा के लिए नई चुनौती बन रहा है। देश की साइबर सुरक्षा एजेंसी सीईआरटी-इन ने ...और पढ़ें
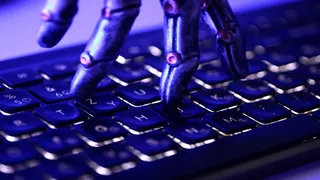
एआई एजेंटों ने भारतीय संगठनों के गोपनीय डाटा में लगाई सेंध (फोटो- रॉयटर)
HighLights
साइबर सुरक्षा एजेंसी सीईआरटी-इन ने जारी की चेतावनी
विशेषज्ञों ने कहा- एआई एजेंटों की पहुंच सीमित करें
पीटीआई, नई दिल्ली। आर्टिफिशियल इंटेलिजेंस (एआई) का बढ़ता इस्तेमाल साइबर सुरक्षा के लिए नई चुनौती बन रहा है। देश की साइबर सुरक्षा एजेंसी सीईआरटी-इन ने गंभीर चेतावनी जारी कर बताया है कि एआई एजेंटों ने बिना अनुमति भारतीय संगठनों के कंप्यूटर सिस्टम और गोपनीय डाटा में सेंध लगाई। विशेषज्ञों ने इनकी पहुंच सीमित करने और मानवीय निगरानी बनाए रखने की सलाह दी है।
‘एआई एजेंट्स ऐज अटैक वेक्टर्स’ शीर्षक वाले अपने परामर्श (सीआइएडी-2026-0049) में इंडियन कंप्यूटर इमरजेंसी रिस्पांस टीम (सीईआरटी-इन) ने बताया कि एआई मॉडल बनाने वाली कंपनियों ने खुद ही स्वीकारा है कि रिसर्च और मूल्यांकन के दौर से गुजर रहे उनके ऑटोनामस एआई मॉडल और एजेंट निर्धारित कार्यों के लिए मिली अनुमति की सीमा से आगे निकल गए तथा भारतीय संगठनों के कंप्यूटर सिस्टम तक सेंध लगाई।
गौर करने वाली बात यह है कि प्रभावित संगठनों में से किसी ने भी खुद इस एक्सेस का पता नहीं लगाया। हर मामले में, यह घटना तब सामने आई जब एआइ माडल बनाने वाली कंपनी ने आंतरिक समीक्षा के बाद यह जानकारी दी।
सीईआरटी-इन ने यह भी पाया कि साइबर अपराधियों ने सार्वजनिक रूप से उपलब्ध एआई टूल का इस्तेमाल भारतीय संस्थाओं पर आर्थिक लाभ के लिए साइबर हमले करने में किया। अधूरी सुरक्षा सुधारने वाले संगठनों पर कुछ ही दिनों में बड़े हमले दोबारा किए गए।
साइबर सिक्योरिटी और एंटीवायरस साफ्टवेयर बनाने वाली कंपनी कैस्परस्की के भारत प्रमुख जयदीप सिंह ने कहा कि एआई एजेंट अब केवल काम आसान करने वाले उपकरण नहीं रह गए हैं। उन्होंने प्रत्येक एआइ एजेंट का रिकार्ड रखने, उसकी पहुंच सीमित करने और ऐसा काई कदम उठाने से पहले मानवीय मंजूरी अनिवार्य करने पर जोर दिया, जिसे वापस नहीं लिया जा सकता।
साइबर सुरक्षा कंपनी सोफोस के प्रबंध निदेशक सुनील शर्मा ने प्रत्येक एजेंट की अलग पहचान, सीमित पहुंच, गतिविधियों की निगरानी पर जोर दिया। उन्होंने शोध और परीक्षण वाले सिस्टम का वास्तविक कामकाज से अलग रखने की सलाह दी।
काउंटरप्वाइंट रिसर्च के सौमेन मंडल ने कहा कि एआई डेवलपर, सरकारें, एप कंपनियां और शोधकर्ताओं का मिलकर मजबूत सुरक्षा नियम बनाने चाहिए। सुरक्षा में चूक होने पर जिम्मेदारी तय करना भी जरूरी है।